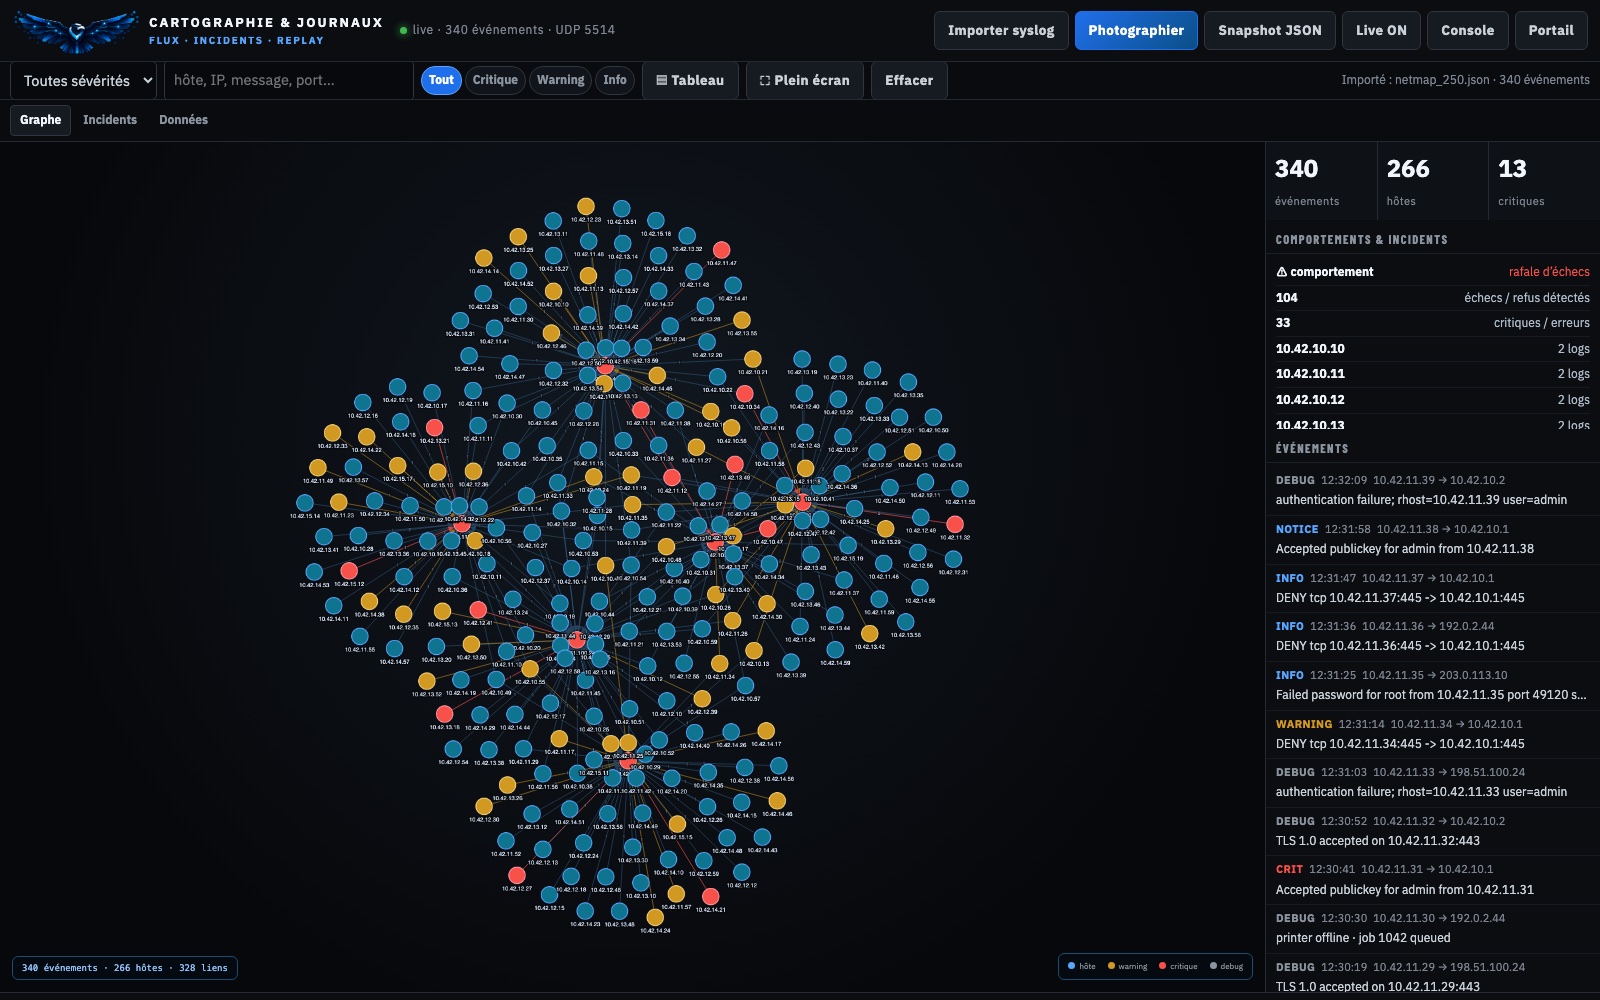
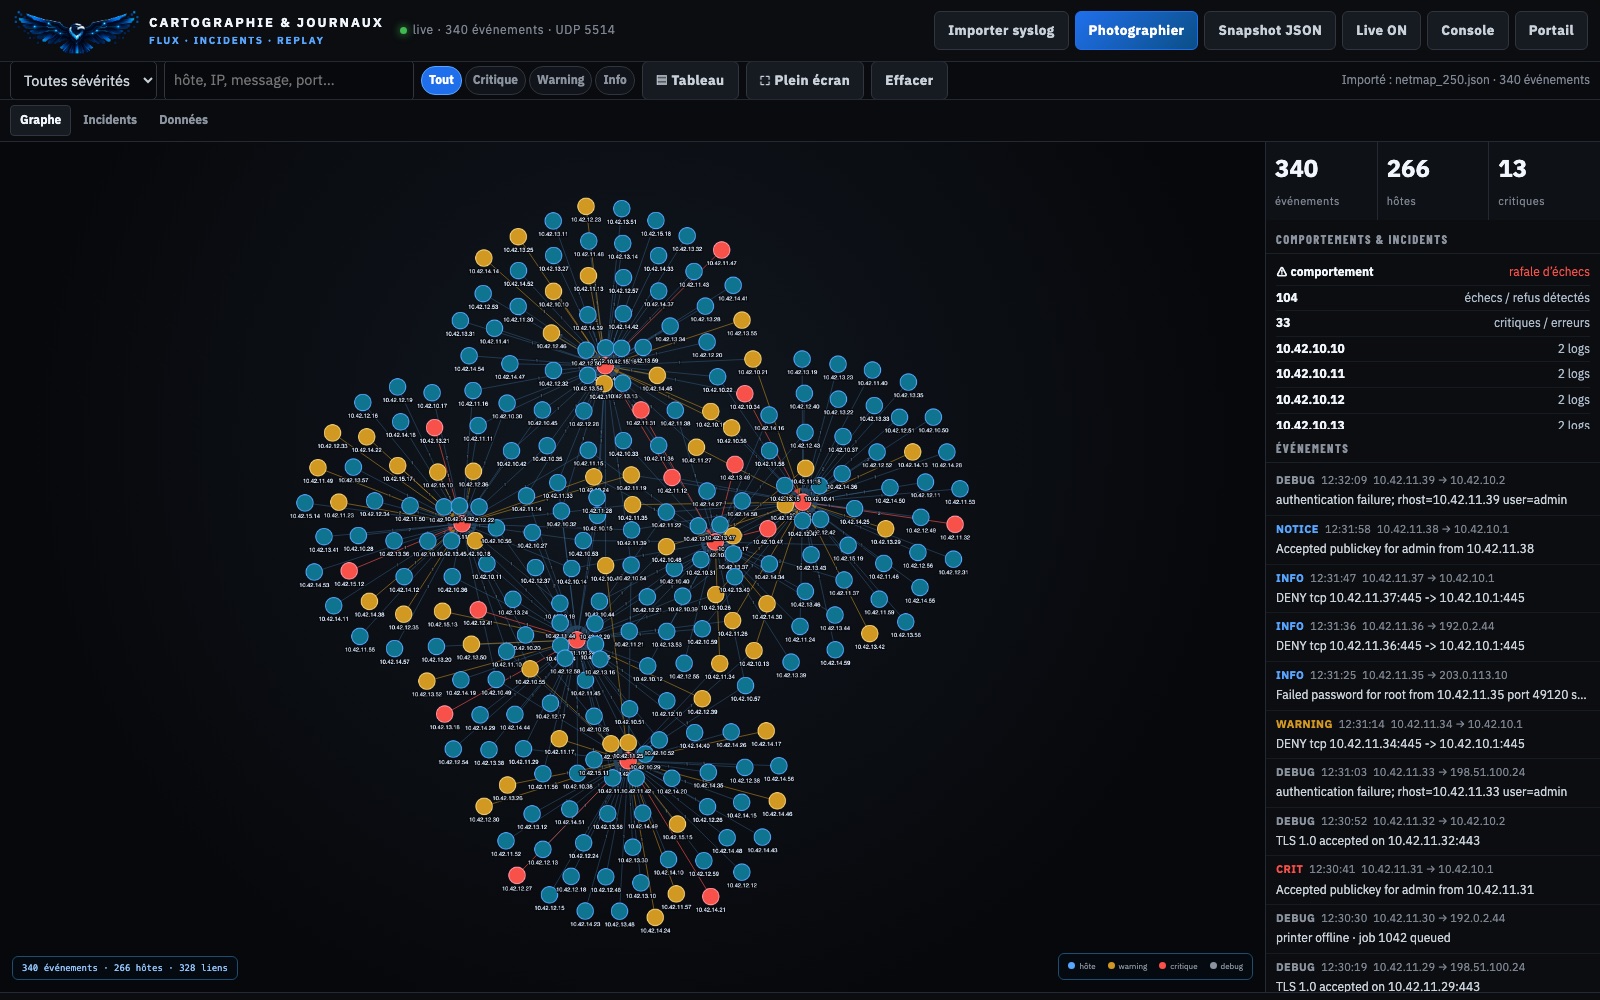
Qui parle à qui, en temps réel. Tout appareil inconnu (MAC non répertoriée) est signalé.
AUDIT DE SÉCURITÉ · PREUVES · REMÉDIATION
Le bouclier thermique
de votre
infrastructure.
Votre exposition, cartographiée et prouvée.
En 48 h, découvrez ce qui est exposé, ce qui est critique et ce qu'il faut corriger en premier. Tests non destructifs, preuves horodatées, rapport clair. Sans accès persistant. Sans risque.
Sans accès persistant · Sans risque · Preuves horodatées
CYBERYS — SHELL UNIX · sandboxSIM
$ cyberys emulate --target client.fr --mode blackbox
VOS GARANTIES
✓Tests non destructifs
✓Aucun accès persistant · aucune charge utile
✓Consentement signé
✓Preuves SHA-256
✓Local-first
✓RGPD · DPO
CompatibleWindowsmacOS Linux
 Debian
 RHEL
 SLES
 Qubes OS
 FreeBSD
 Unix
 VMware vSphere
 Nutanix AHV
 XCP-ng
 Proxmox VE
LinuxDebianRHELSLESQubes OSFreeBSDUnixVMware vSphereNutanix AHVXCP-ngProxmox VEPROTECTYS · RECONSTITUTION D'INCIDENT
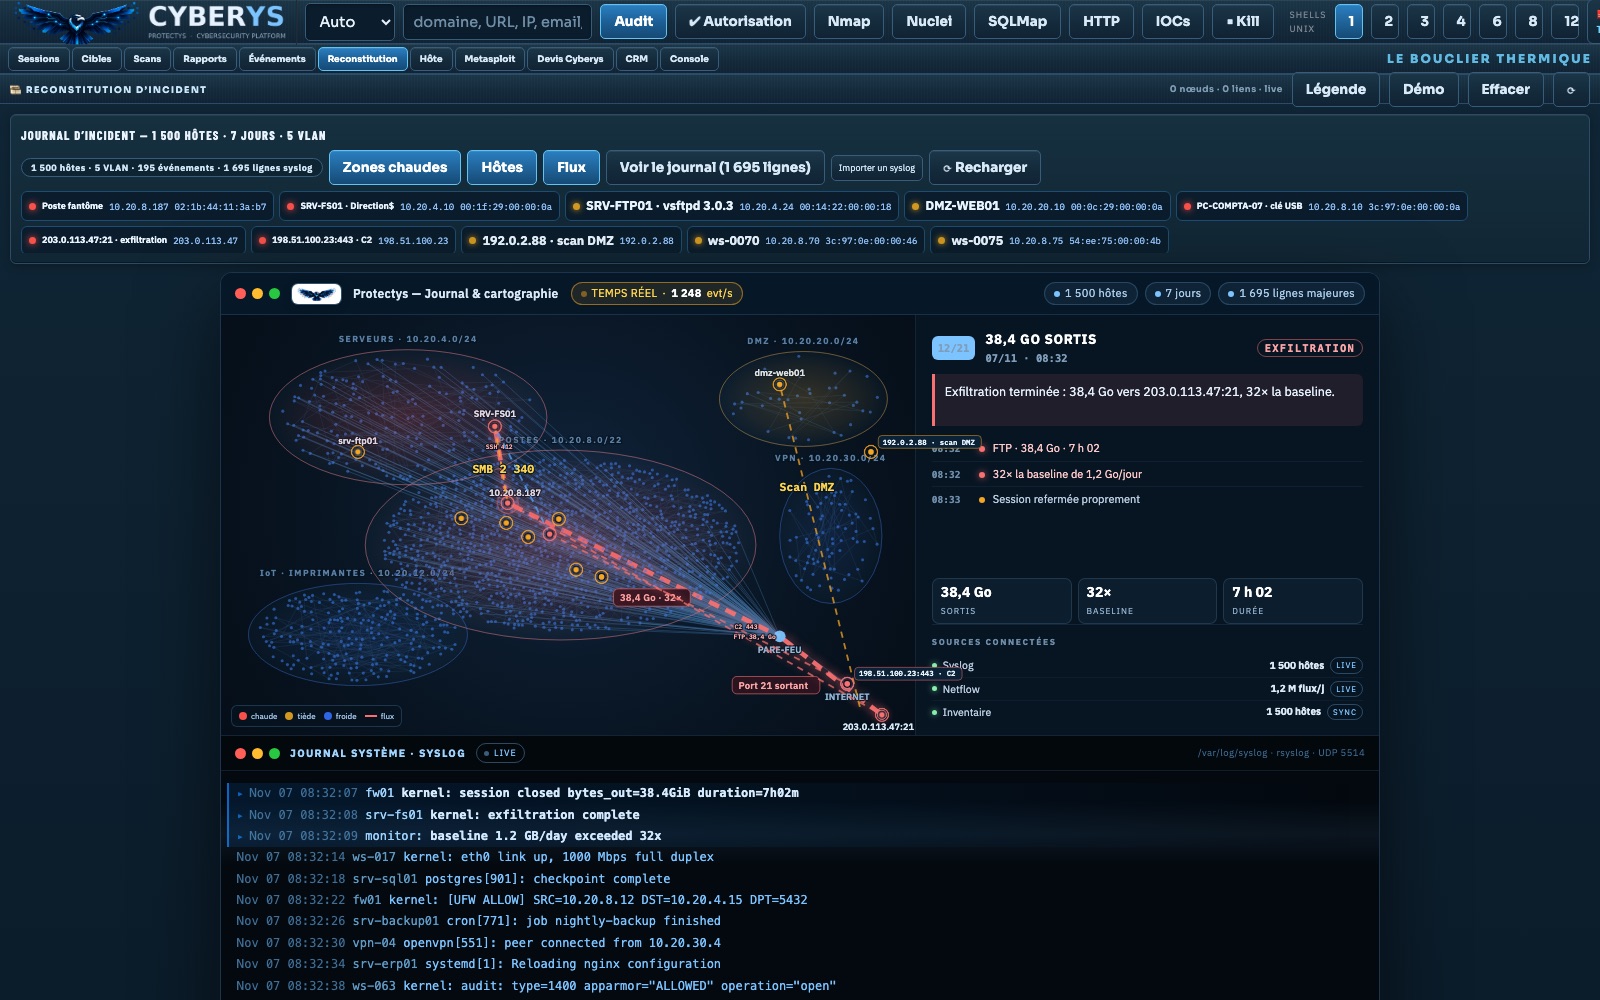
1 500 hôtes. 7 jours. 21 événements.
Protectys fonctionne en temps réel : erreur humaine, poste fantôme, exfiltration — il voit ce que le pare-feu laisse passer. Données fictives, mécanisme réel.
 Protectys — Journal & cartographie
TEMPS RÉEL · 1 284 evt/s1 500 hôtes7 jours1 695 lignes majeures
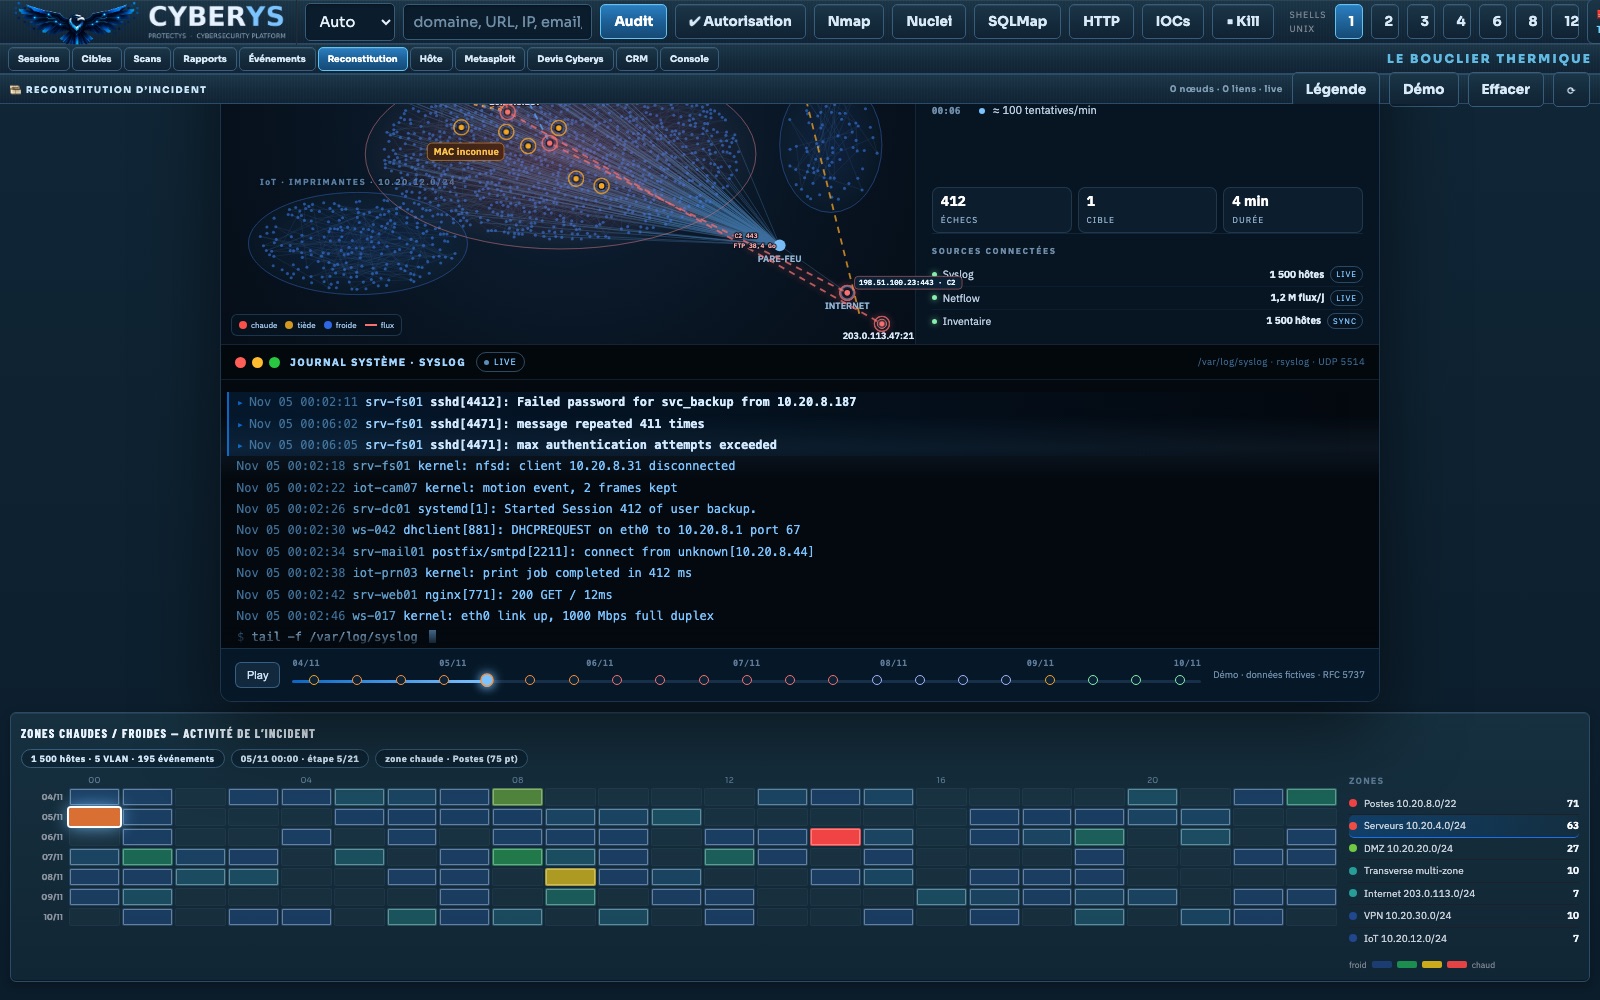
ZONES CHAUDES / FROIDES — ACTIVITÉ DE L'INCIDENT
1 500 hôtes · 5 VLAN · 195 événements
—
—
ZONES
froidchaud
—
LE PARE-FEU A DIT 0 ALERTE. Protectys a vu 1 incident et 38,4 Go exfiltrés en 7 h 02.
Signaux faibles : centaines d'échecs SSH, flux sortants anormaux. Syslog + Netflow centralisés.
Quelle machine attaque quelle cible, niveau de risque, correctif précis, isolement du poste.
Chronologie 7 jours : par où il est entré, ce qu'il a touché, preuves scellées.
LE CŒUR DU RÉACTEUR : PROTECTYS. Les 350+ outils open source sont l’arsenal que Protectys orchestre — pas le produit.
Protectys n'est ni le verrou, ni le coffre-fort, ni le vigile.
Le verrou, c'est le pare-feu. Le coffre-fort, ce sont les sauvegardes. Le vigile, c'est l'EDR. Protectys, ce sont les caméras et l'alarme : il prévient le vigile dès qu'un intrus bouge dans les couloirs.
LA MEILLEURE ATTAQUE, C’EST LA DÉFENSE.
Protectys n’attaque pas. Il comprend l’attaque : il en connaît les chemins, les réflexes et les failles — et il la désarme. Il pense comme un attaquant, il agit comme un défenseur.
60 à 85 % des incidents ont une origine interne — ordres de grandeur issus de rapports publics (Verizon DBIR, IBM, ANSSI).
L'audit Cyberys à 99 € montre le présent. Protectys remonte le temps, prouve et corrige.
VISUALISATION MULTI-CHAMPS
8 axes. 195 événements. Une seule image.
Chaque ligne est un événement, chaque axe un champ du journal. Survolez, filtrez, exportez en PNG : la lecture multi-champs, intégrée au logiciel, sans conversion.
Survolez une ligne pour lire l’événement.
Démo · 195 événements issus d’un journal de 1 695 lignes · données fictives RFC 5737.
ENQUÊTE RÉSEAU · 360 MACHINES · AVANT / PENDANT / APRÈS
Une capture. Une carte. Le scénario.
Cyberys agit comme un tableau d’enquête numérique intelligent : il croise les traces laissées dans les pare-feu et les serveurs pour reconstituer le scénario de l’attaque, rapidement et en toute confidentialité.
VISUEL DU LOGICIEL EN ACTION · démonstration interactive — zoom, déplacement, survol
cyberys graphLIVE
AUTODÉMO 360
VOL —
— entités · — relations
UNE SEULE CHAÎNE · TROIS TEMPS
Le passé se relit. Le présent se lit. Le futur se simule.
Là où un scan montre un état et un graphe montre des liens, Protectys relie la reconstitution de l’incident, la lecture multi-champs et la projection de risque — puis la preuve et la correction.
Le film replace l’incident dans le temps : entrée, propagation, exfiltration.
Chaque ligne est un événement, chaque axe un champ. Filtrez, isolez, exportez.
Probabilité d’impact, temps médian, chemins, rayon d’explosion, et l’effet de chaque correctif.
Chaque action laisse une trace : preuve, rapport, plan de remédiation.
SIMULATEUR DE PROJECTION · DÉMO
modèle v1 · 5 000 scénarios · 30 jours
Démo · priors experts · 100 % local.
Local-first · l’analyse reste sur votre infrastructure.
Ce n’est pas un scan de plus. C’est une machine à comprendre le temps.
CYBERYS
L’audit et l’investigation.
Le moteur d’audit qui investigue, valide et documente : Audit Express, OSINT, pentest contrôlé, preuves et rapports.
Voir CyberysPROTECTYS
Le bouclier thermique de l’entreprise.
Protectys, le logiciel : cartographie, empreinte réseau, Syslog, remontée dans le temps, preuve et remédiation. Le cœur du réacteur.
Activer mon bouclierCONFIANCE & CONTRÔLE
Vous gardez le contrôle, à chaque étape.
Un audit encadré, des preuves vérifiables et des garanties claires. Rien ne sort sans votre validation.
01
Mandat & périmètre
Consentement signé, cibles et dates validées. Aucun test sans autorisation écrite.
02
Audit contrôlé
Tests non destructifs, kill-switch permanent, journal horodaté. Aucun accès persistant, aucune charge utile.
03
Preuves & remédiation
Rapport PDF, preuves SHA-256, priorisation et plan de correction. Retest possible.
Sur l'offre Protectys : déploiement accompagné ou remboursement intégral.
Arrêt immédiat de tous les tests, à tout moment.
Coffre local, clés protégées, aucune centralisation.
Vous validez les cibles, les actions sensibles et les corrections.
Méthode : PTES · OWASP WSTG · NIST SP 800-115 · sources CERT-FR · CVE.org · NVD.
cyberys graph LIVEAUTOVOL 0 o820 entités · 2 014 relations
flow · initialisation…
Domaines & IPs
Hôtes & OS
Services & ports
CVE & avis
Virus identifiés
Malware / RAT
Ransomware
Fuites de données
IOC / C2
Threat intel
Preuves
Émulé
Identités
Cloud
VOLUME · o · Ko · Mo · Go · To · PoMolette = zoom · glissez un nœud · tous les libellés au zoom
AVANT / APRÈS · LE MÊME JOURNAL
1 695 lignes. 1 incident.
Le même journal Syslog, brut puis reconstitué. Ce que l’œil trie en heures, Protectys le lit en secondes.
PROTECTYS
lit · corrèle · reconstitue
LE LOGICIEL
—
01/05
—
1incident
21événements
38,4 Goexfiltrés
1preuve scellée
Le journal brut ne raconte rien. Protectys reconstitue l’incident : entrée, propagation, exfiltration, preuve.
LE LOGICIEL
Ce que fait vraiment Protectys.
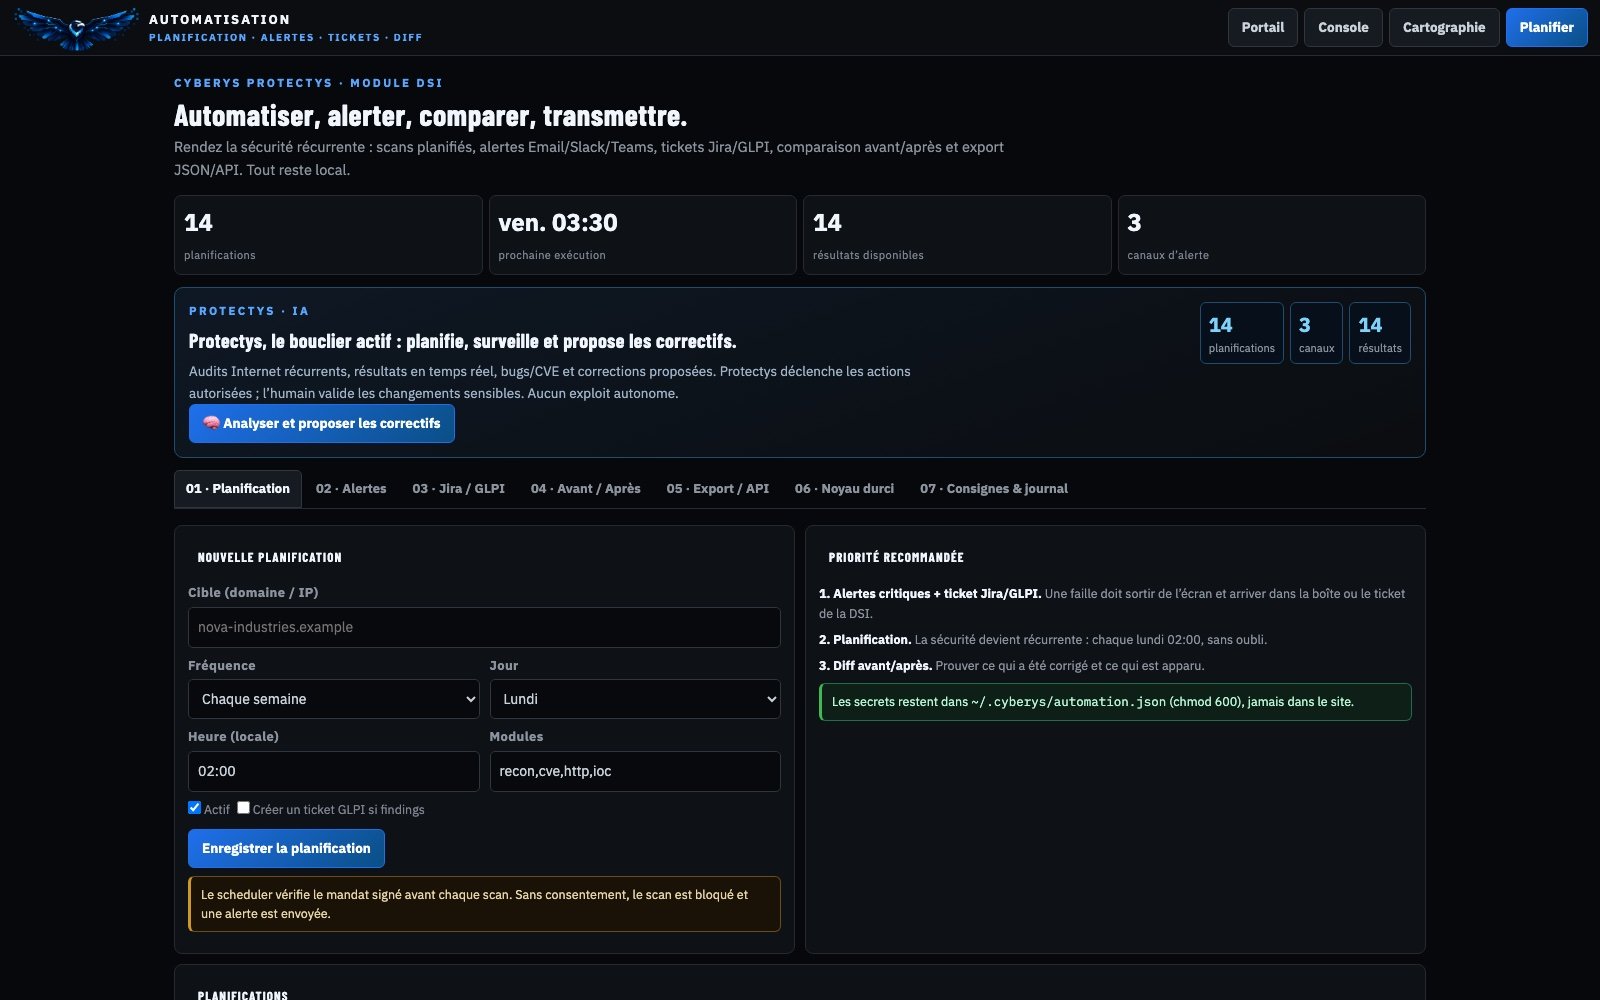
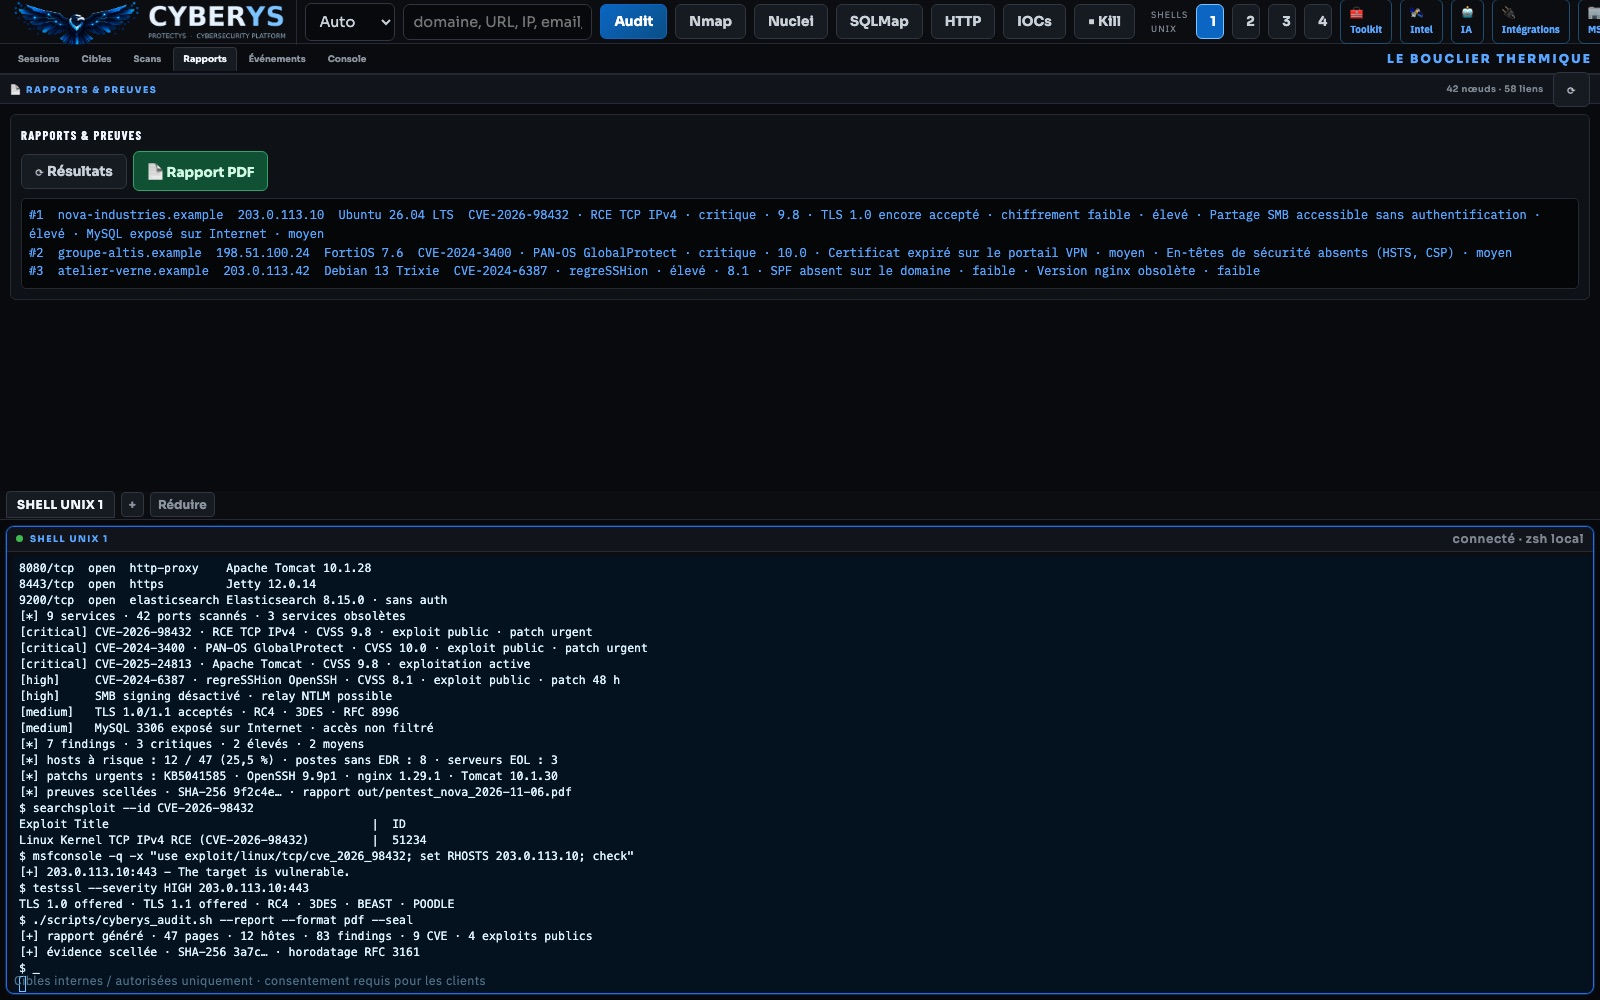
Le logiciel, pas un habillage : Protectys relie cible, sources, modules, preuves et rapports, et orchestre les outils autour de son moteur.
MONO-USAGEUn moteur, une mission : voir, corréler, prouver, remédier.
IA LOCALE OU CLOUDAucune requête sortante en mode local. Cloud/LLM externe possible si vous l’activez.
AIR-GAPPEDL’agent IA peut fonctionner sans Internet, sur votre infrastructure.
OSINT/CVE OPTIONNELSInternet ou mises à jour importées. Le cœur reste local.
Voir les 10 capacités en détaildéplier
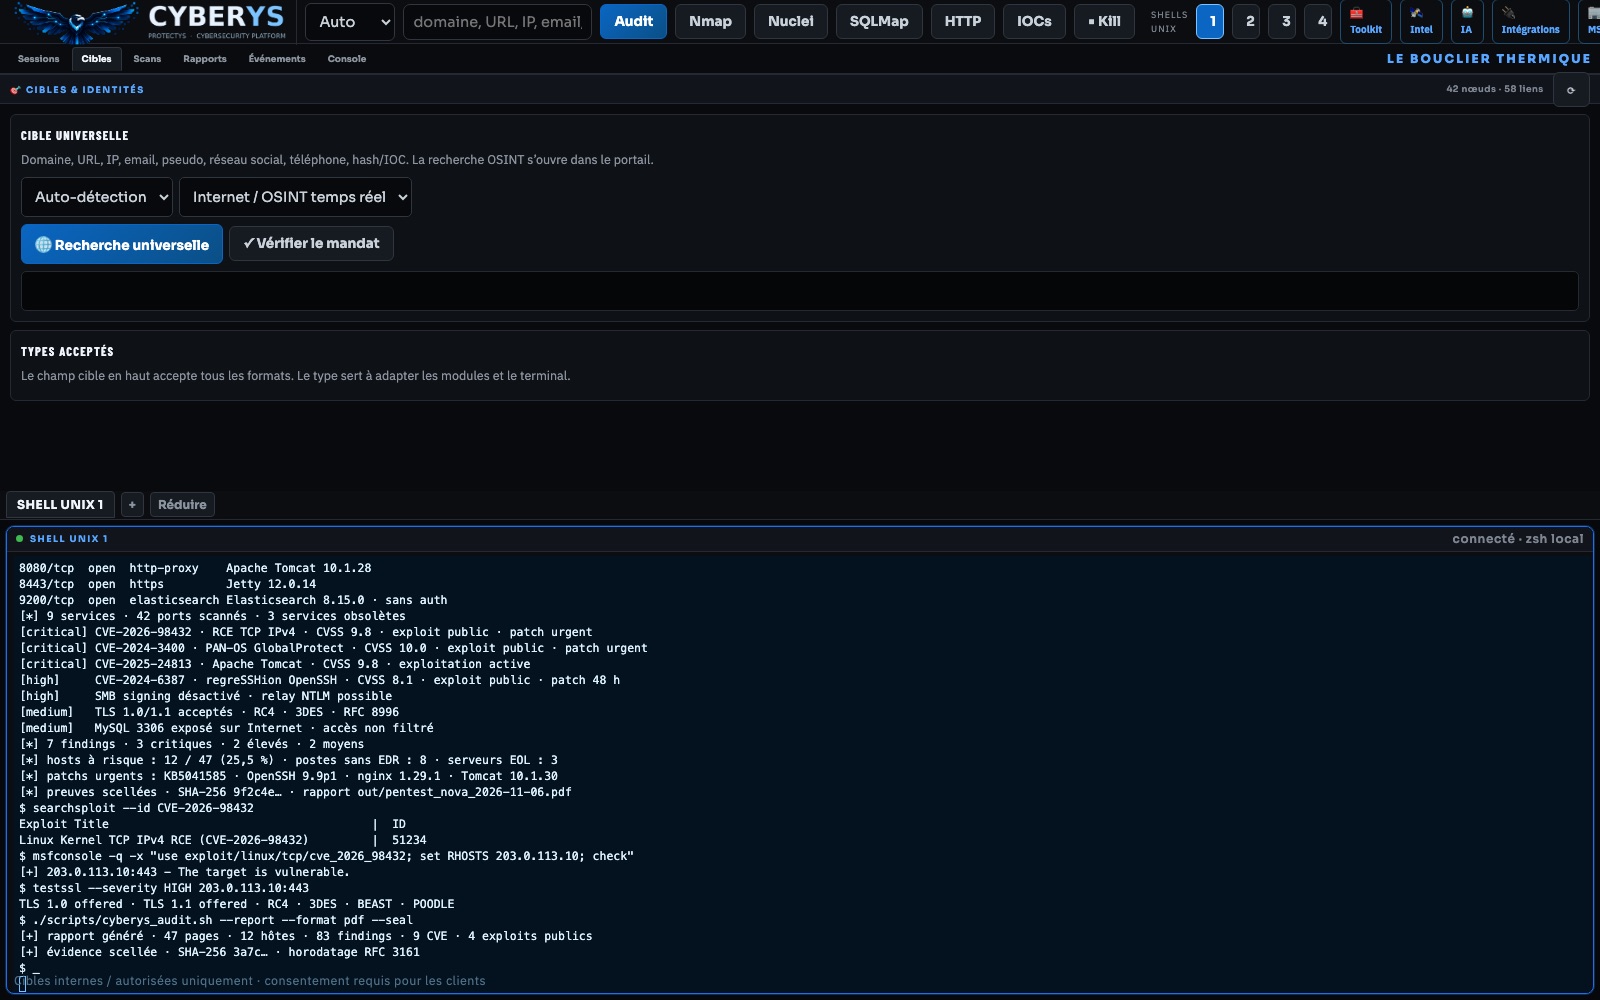
Cible universelle
Domaine, URL, IP, email, pseudonyme, réseau social, téléphone, hash/IOC. Sources : Internet temps réel, base locale, serveur ou chemin autorisé.
Profondeur d’audit
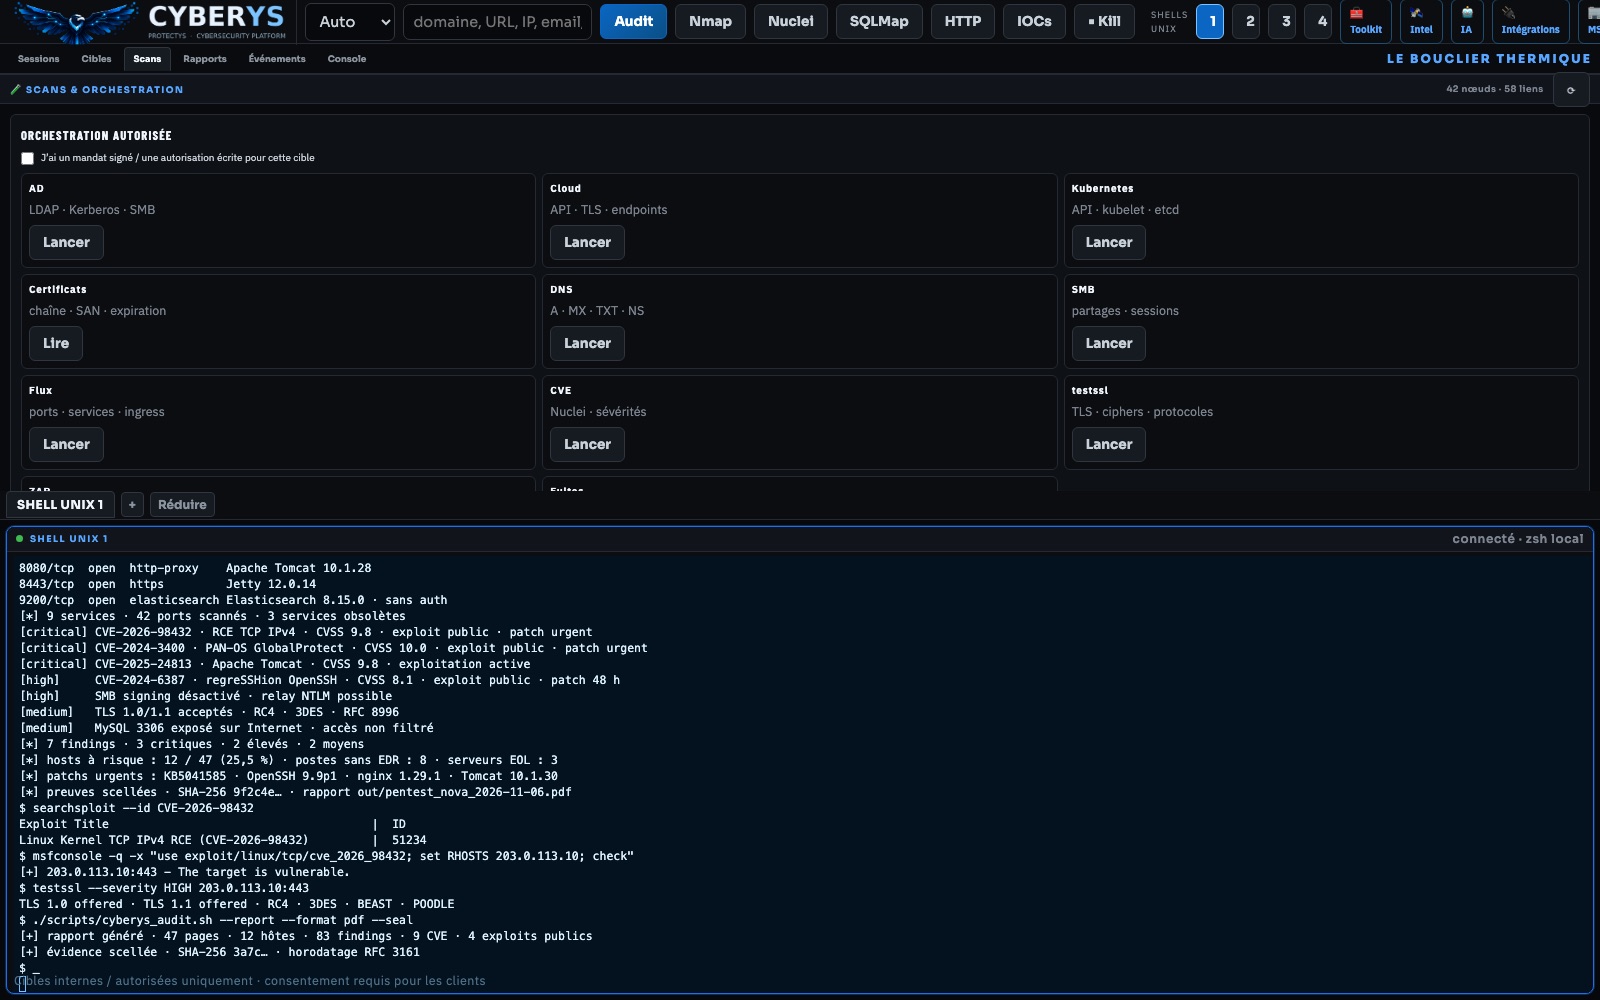
AD, cloud, Kubernetes, certificats, DNS, SMB, flux, CVE, fuites. Les modules s’exécutent dans la console avec le contexte de la cible.
Orchestration contrôlée
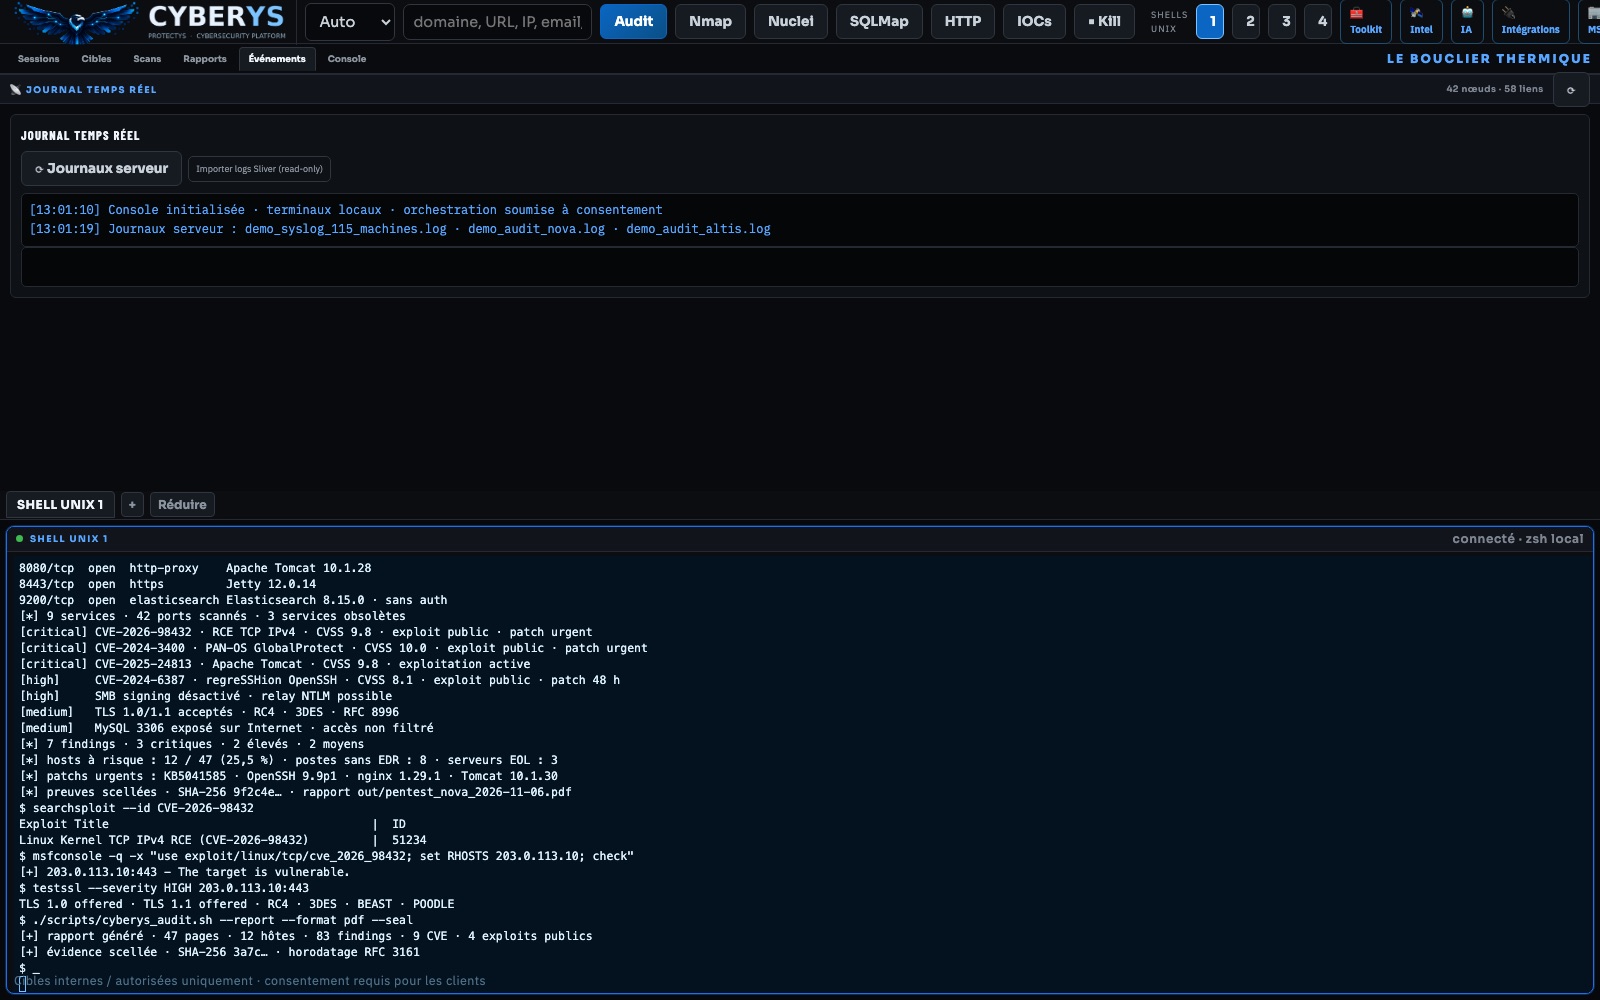
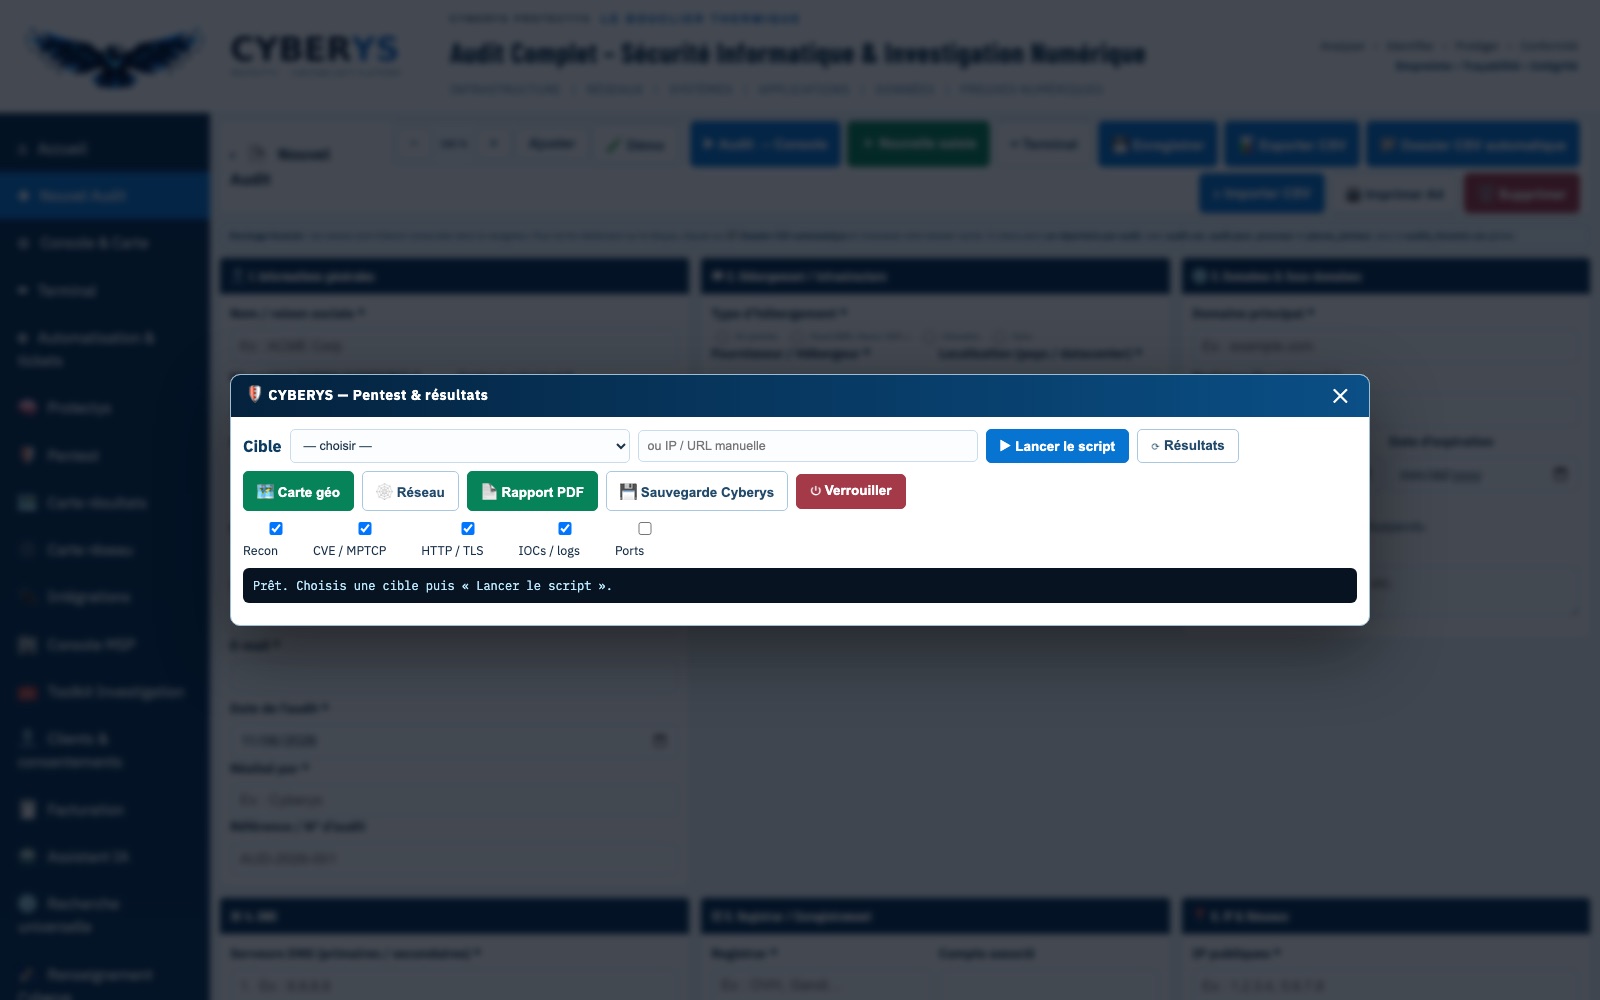
Nmap, Nuclei, testssl, ZAP… Consentement obligatoire, cible validée, kill-switch et journal horodaté.
Console multi-terminaux
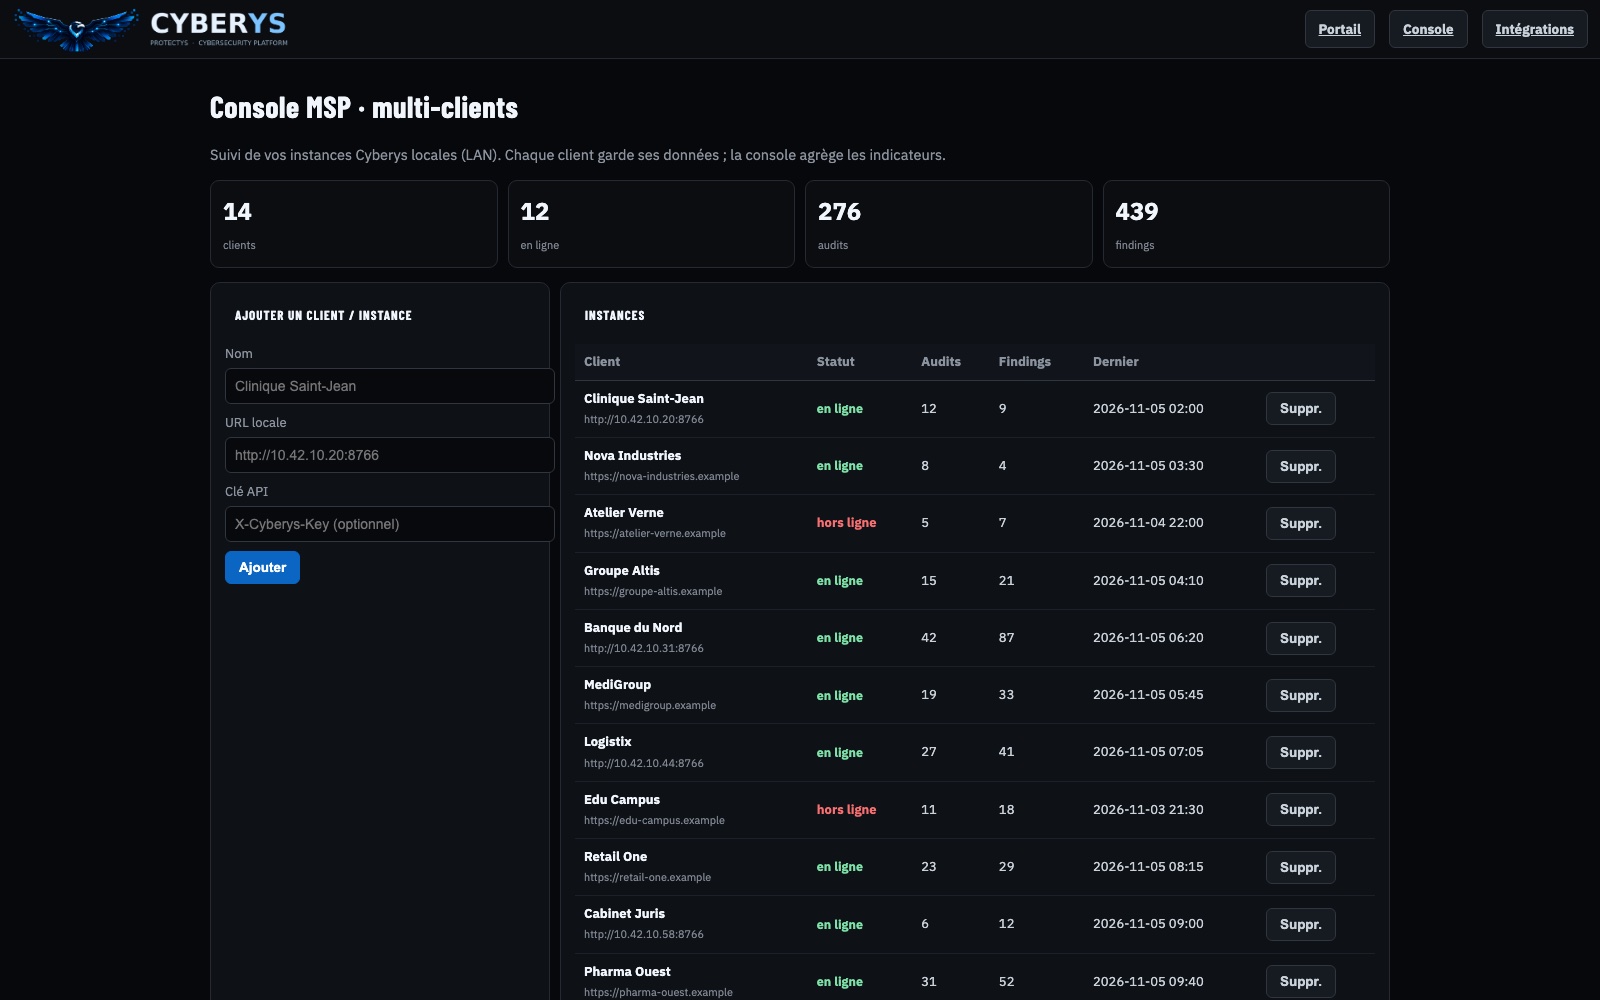
1 à 4 terminaux internes en onglets, réductibles, avec graphe des flux, traînée de suivi et volumes o → Po.
Rapports & preuves
Findings, criticité, preuves horodatées, empreinte SHA-256 et rapport PDF prêt pour la revue.
Red team autorisé
Import read-only (lecture seule) des logs Sliver (journal d’un framework de red team) pour le rapport. Aucun C2 (Command and Control — serveur de commande), aucun accès persistant, aucune exécution distante.
Cartographie & Syslog
Serveurs, pare-feux, routeurs, switchs : les logs deviennent une carte réseau lisible, en temps réel et en replay.
Assistant IA & remédiation
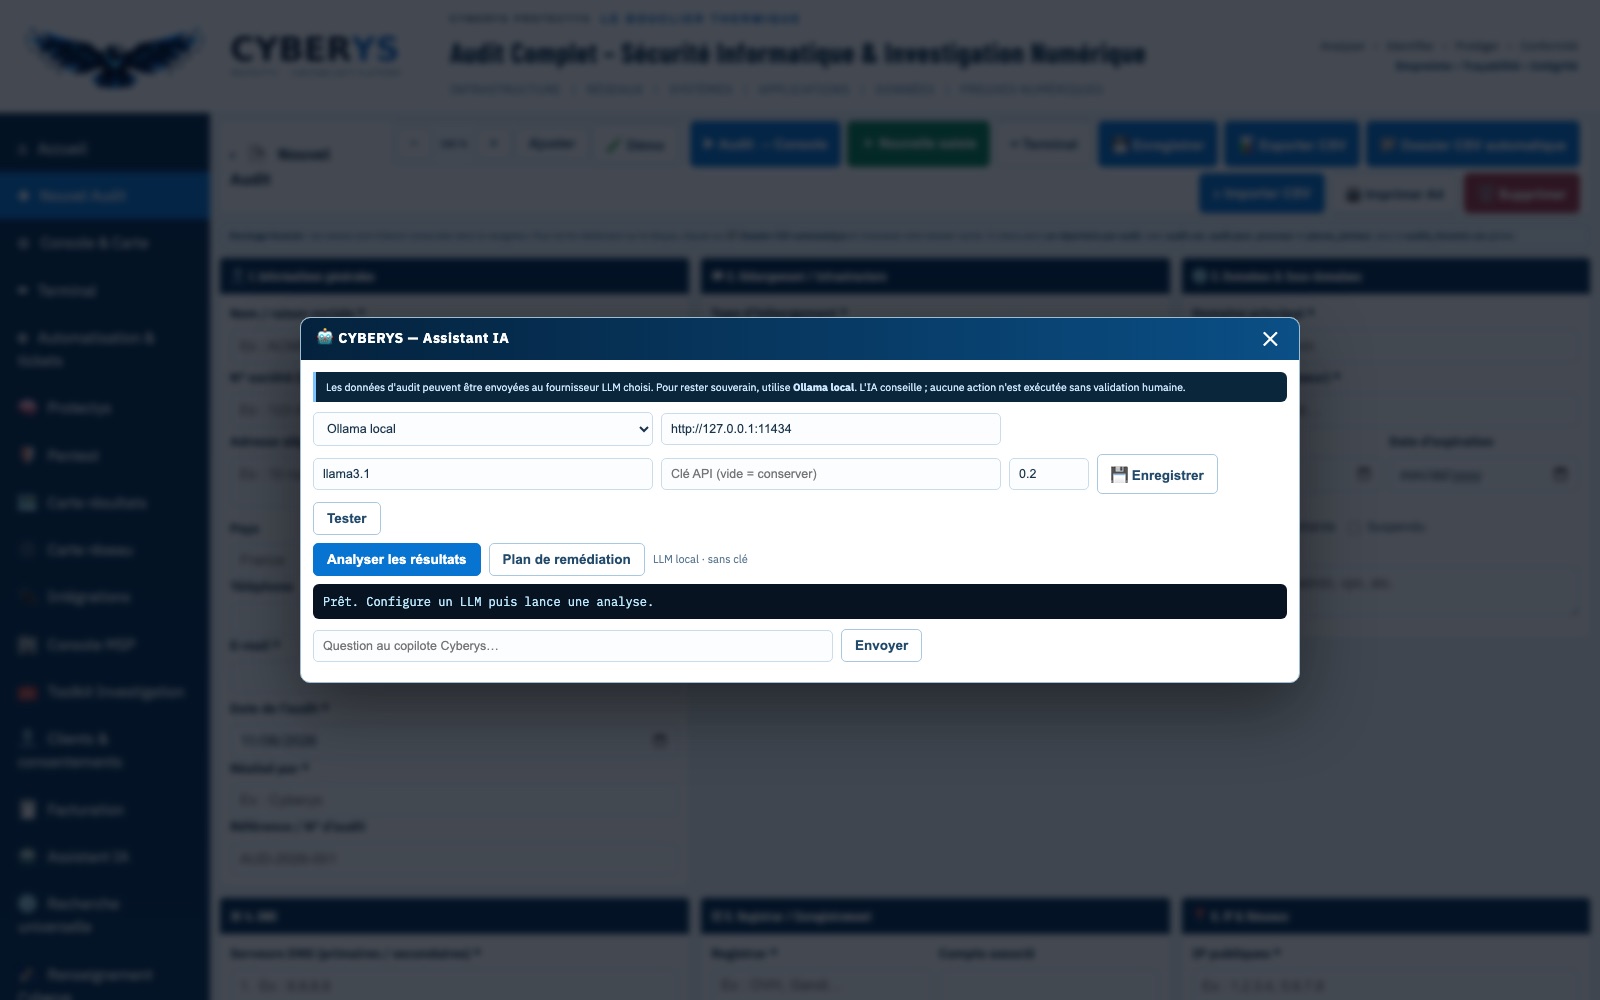
Analyse des résultats, priorisation, plan de remédiation et correctifs proposés. Agent IA au choix : local (Ollama/vLLM, sans Internet, aucune requête sortante) ou cloud/LLM externe si vous l’activez ; validation humaine obligatoire.
Intégrations & API
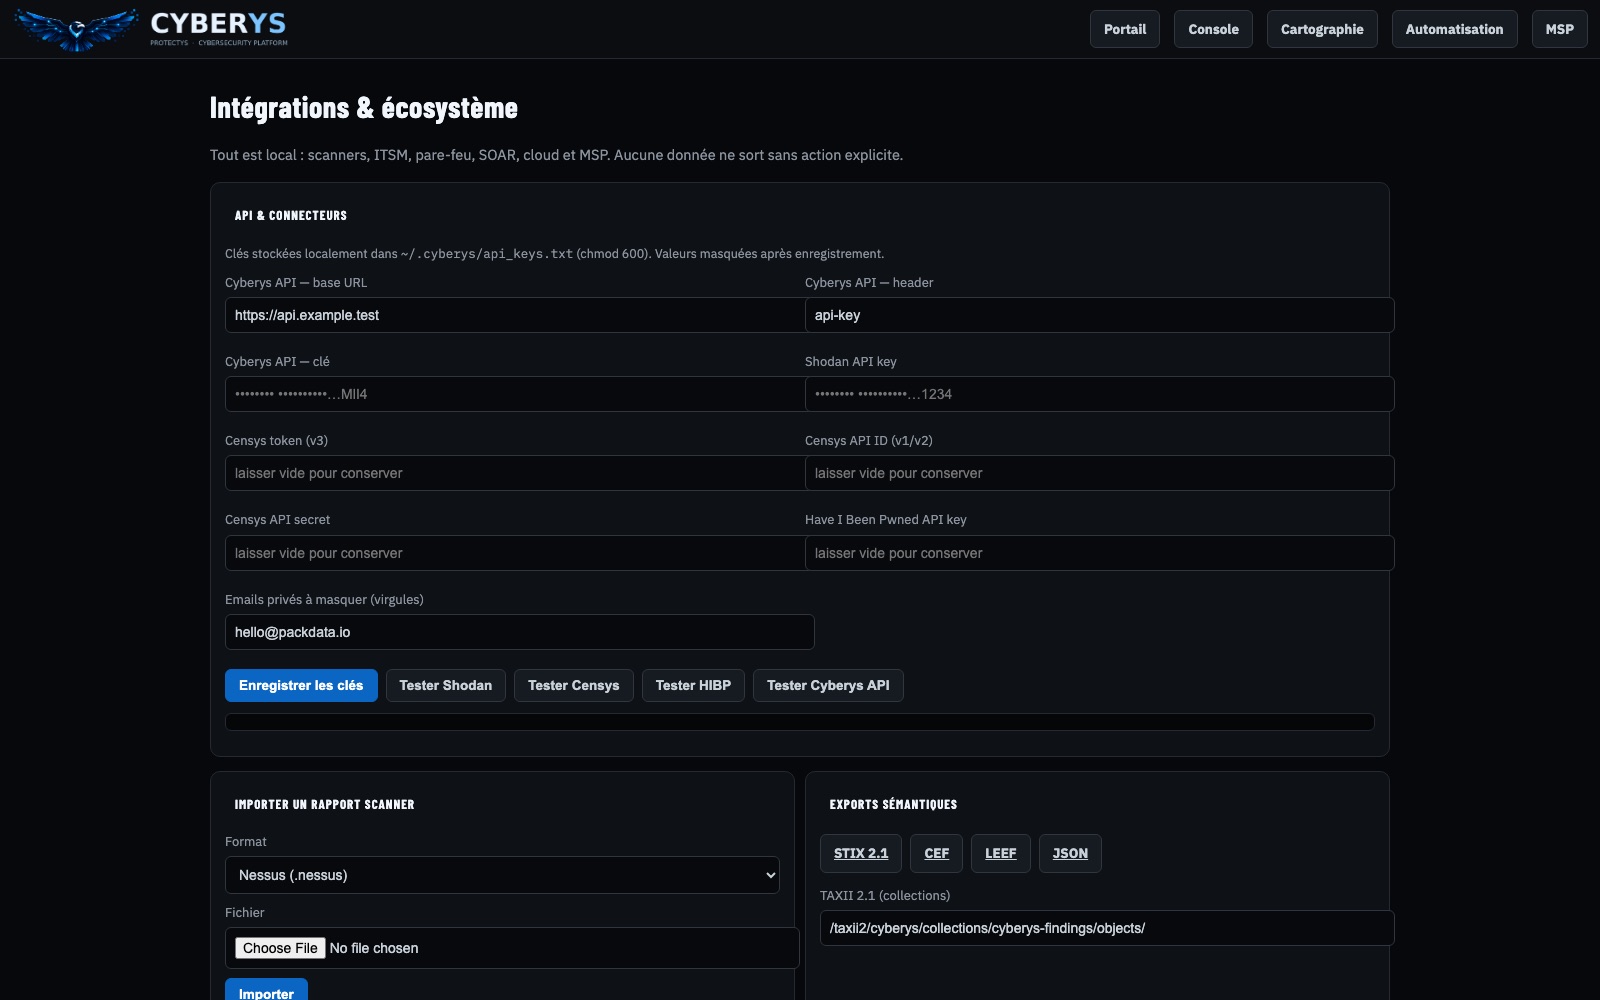
Nessus, OpenVAS, Qualys, ServiceNow, Jira, GLPI, Slack, Teams, Zabbix, n8n, AWS/Azure/GCP ; API locale et connecteurs Shodan, Censys, HIBP.
LOCAL-FIRST · PAS UN SaaS
Vos données restent chez vous. Protectys Corporate est une instance par client, installée sur votre infrastructure. Logs, coffre, preuves, journal et rapports restent sur votre réseau. Aucune centralisation Cyberys, aucun multi-tenant imposé. Même l’agent IA peut fonctionner en air-gapped, sans Internet.
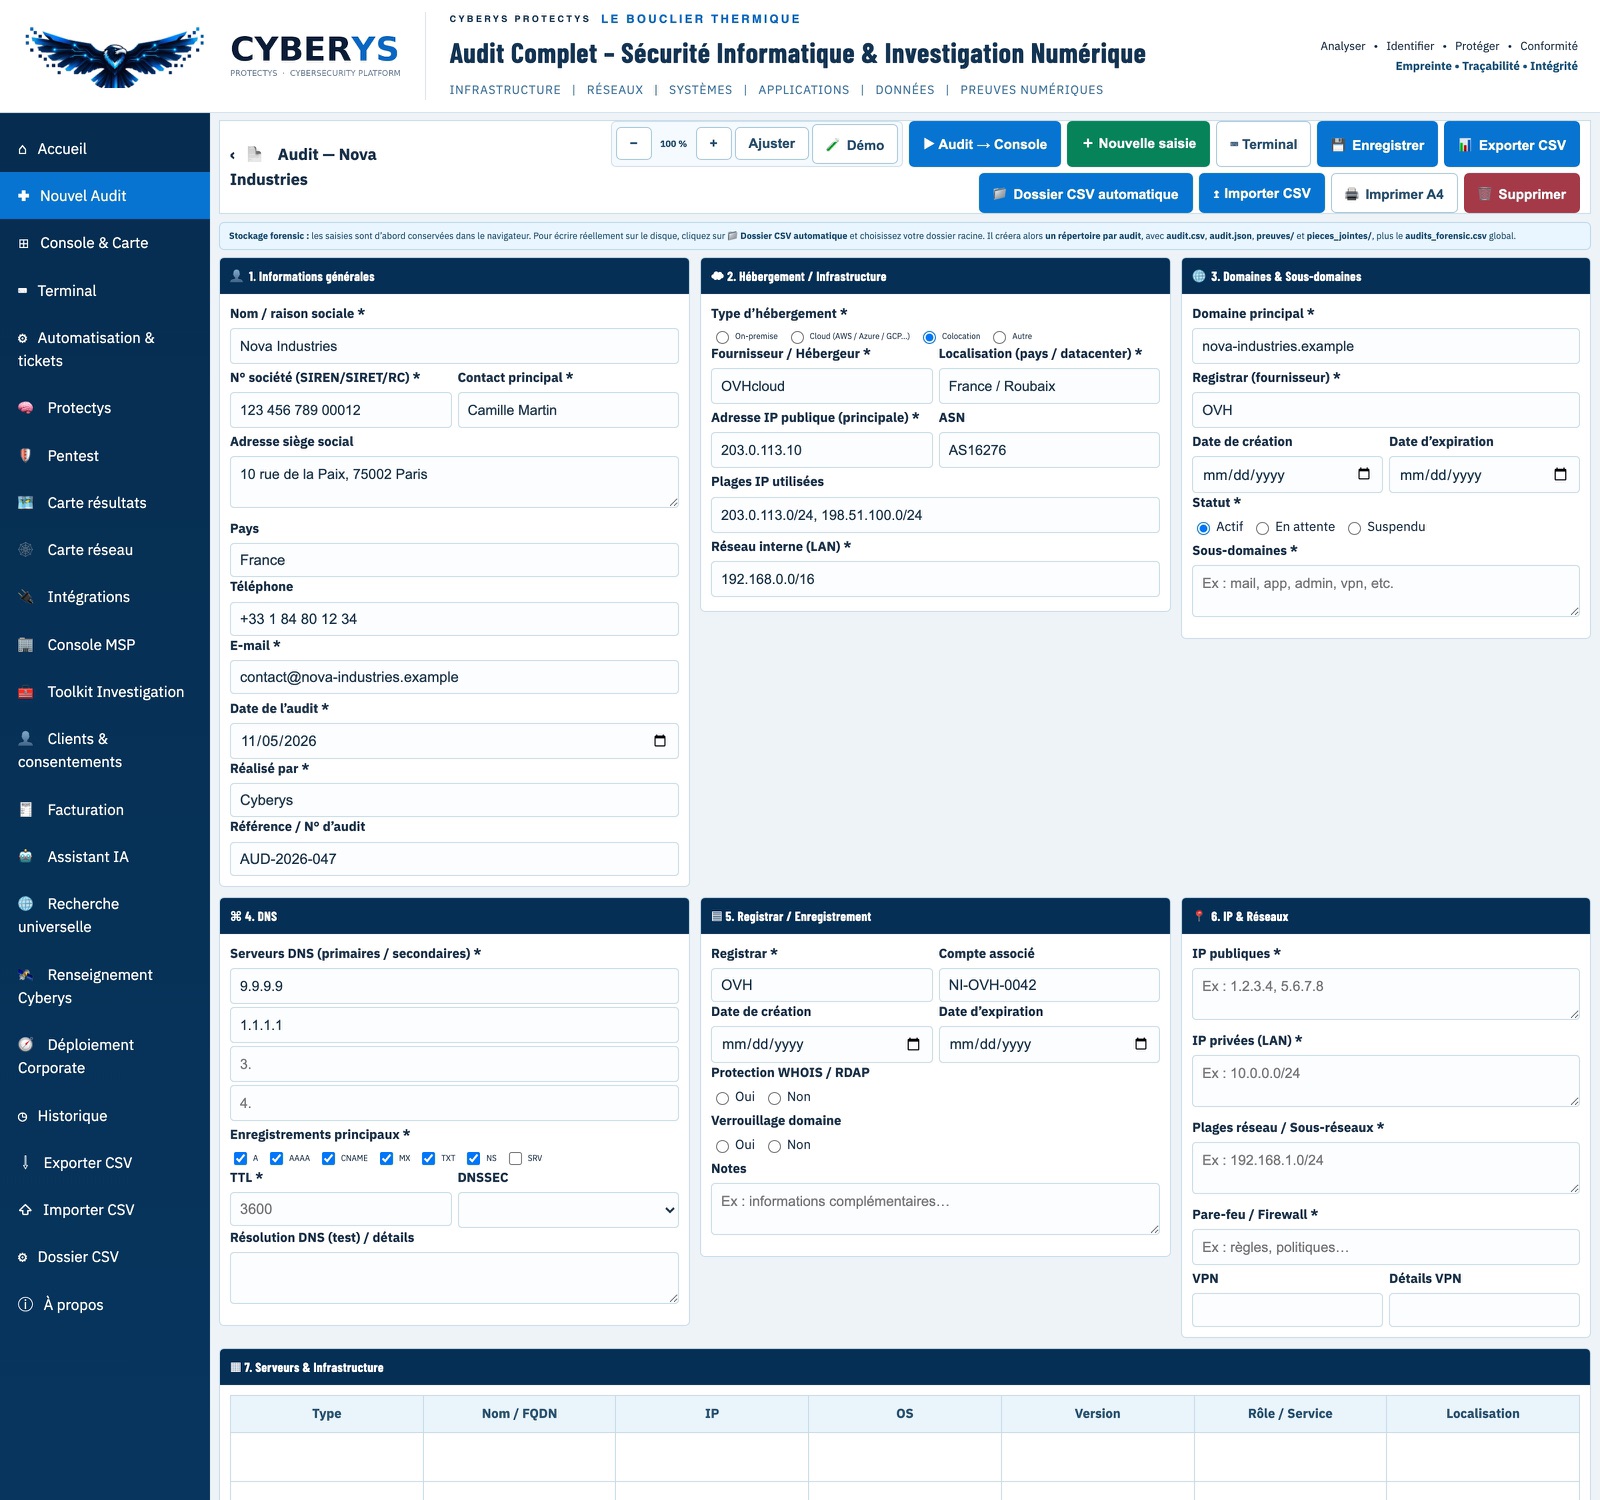
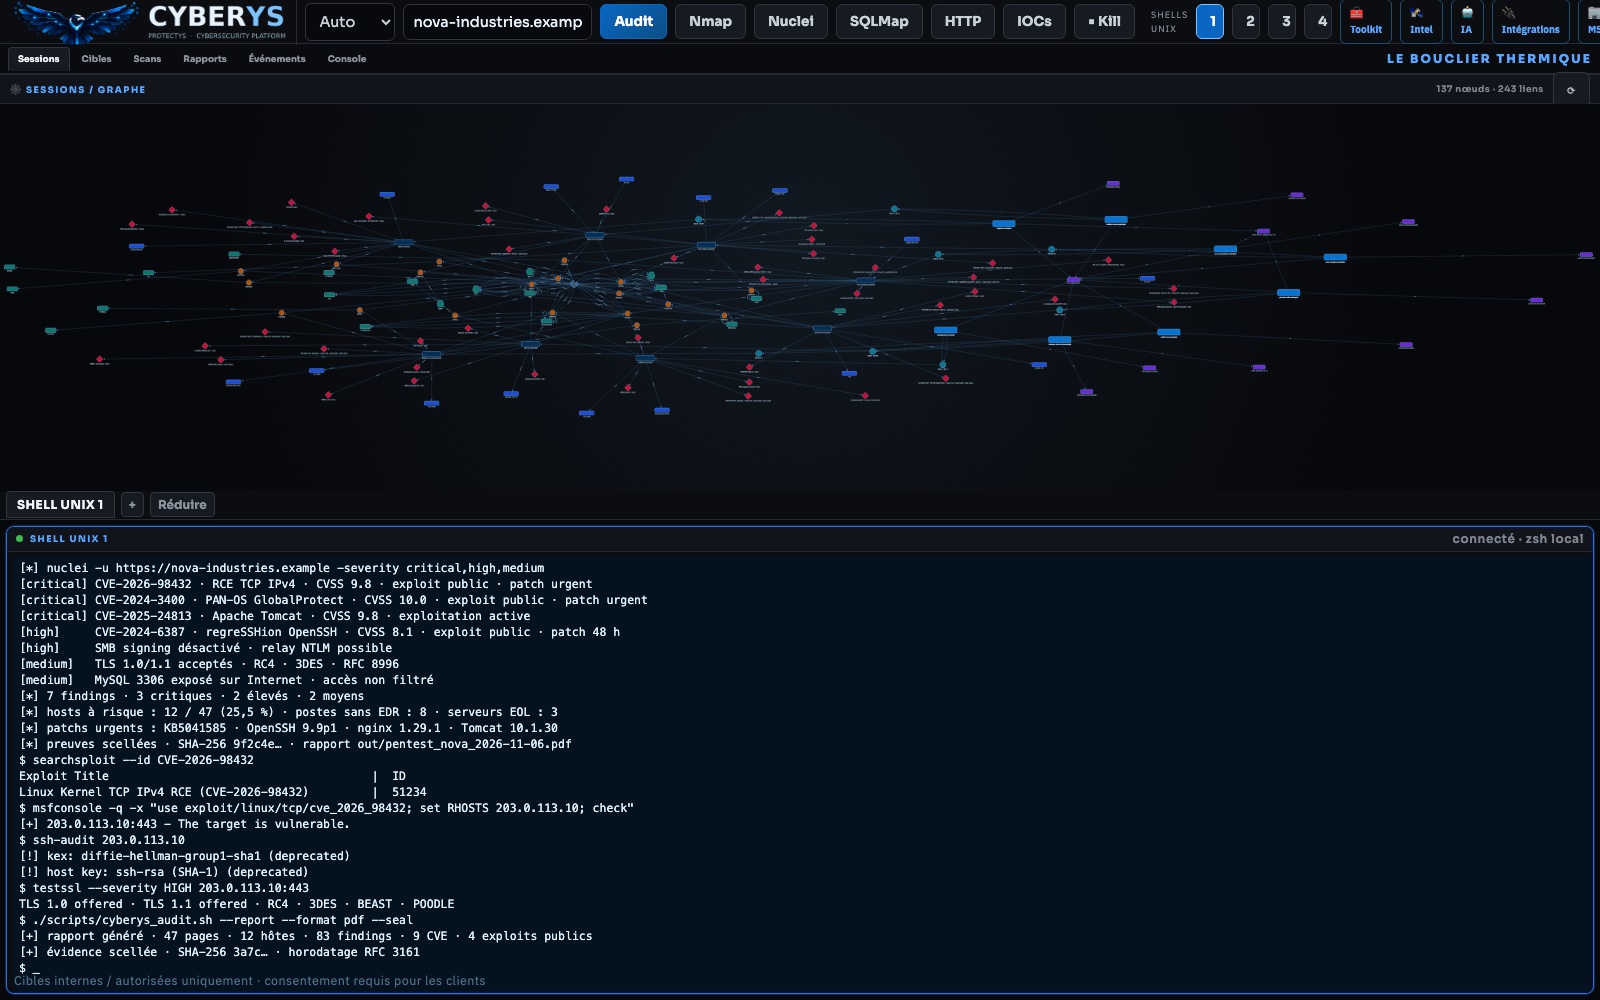

Vous utilisez déjà Nmap, Nuclei, ZAP ? Voir le logiciel Protectys →
Captures de démonstration · société « Nova Industries », domaines .example et IP de documentation RFC 5737 (203.0.113.0/24, 198.51.100.0/24). Aucune cible réelle.
Découvrir Protectys
Prendre contact
Lancer un Audit Express
Sur autorisation écrite uniquement · tests non destructifs · kill-switch.
OSINT · INVESTIGATION · LIENS
L’arsenal de Protectys : 350+ outils orchestrés.
Nmap, Nuclei, ZAP, toolkit OSINT : Protectys les orchestre, corrèle leurs résultats et va plus loin (time travel, preuve, projection). Les outils sont l’arsenal ; le moteur reste Protectys.
Voir les 350+ outils par catégoriedéplier
| Catégorie | Outils intégrés |
|---|---|
| ◎Images & vidéos | 33 outils : am-i-real, Amazon Rekognition, autostitch, azure-ai-video-indexer, Cleanup.Pictures… |
| ◈Réseaux sociaux | 58 outils : 4cat, 4plebs, Bellingcat TikTok Date Extract, bellingcat-tiktok-hashtag-analysis, blackbird… |
| ◇Personnes | 25 outils : 192, dehashed, Eniro, Epieos, FastPeopleSearch… |
| ⌖Cartes & satellites | 63 outils : about-maps-and-satellites, apollo-mapping, apple-maps, Baidu Maps, bing-maps… |
| ✈Transport & trafic | 21 outils : ads-b-exchange, Airframes, Aviation Safety Network, chronotrains, equasis… |
| ⌁Sites web, DNS & IP | 13 outils : dns-history, domain-research-suite, domaintools-whois-lookup, geo-data-tool, grep.app… |
| ◈Entreprises & finance | 26 outils : 527-explorer, BlockExplorer, china-related-resources, Companies House, edgar-suite… |
| ⌘Environnement & faune | 25 outils : alltrails, Amazonia Socio Ambiental, aqueduct-water-risk-atlas, BirdNet, cites-trade-database… |
| ⚑Conflit & sécurité | 7 outils : acled, bulletpicker, cat-uxo, darkside, liveuamap… |
| ⌖Géolocalisation | 4 outils : GeoNames, shadow-finder, spot, suncalc |
| ⤓Archivage & téléchargement | 8 outils : archive.today, auto-archiver, distill, hunchly, internet-archive… |
| ▣Données & analyse | 19 outils : anytype, apify, atlos, blender, datasette… |
| ◇Divers | 2 outils : insecam, virustotal |
| ⌘Modules Protectys | 48 outils : Have I Been Pwned, Shodan, Nmap, Nuclei, SQLMap… |
Voir Protectys
Tester la démo
Recevoir la plaquette →
350+ outils · 14 catégories · 304 OSINT + 48 modules Protectys · orchestrés par Protectys · usage légal et proportionné.
SYSLOG & CARTOGRAPHIE
Vos logs deviennent une carte.
Pas besoin d’un SIEM lourd pour comprendre votre réseau : Cyberys centralise les logs Syslog de vos équipements et les transforme en vision claire, locale et immédiate.
Compatible avec votre parc
Serveurs Linux/Windows, pare-feux, routeurs, switchs : la majorité des équipements savent envoyer leurs logs en Syslog. Une seule console pour tout centraliser.
Temps réel
Écoute continue des flux, parsing des lignes WARNING, ERR, DENY, connexions et volumes. La carte se met à jour à mesure que les événements arrivent.
Traduction visuelle
Chaque hôte, IP et échange devient un nœud et un lien coloré par sévérité. Vos équipes lisent une carte au lieu de milliers de lignes brutes.
Ce que Cyberys n’est pas
Cyberys n’est pas Splunk, Elastic ou Wazuh : pas de corrélation industrielle sur des millions de lignes par seconde. C’est une console locale, visuelle et accessible, pensée pour les PME/TPE et les équipes qui veulent comprendre vite.
Voir ProtectysLocal · sans cloud · IP de démonstration RFC 5737.
COMPARATIF
Ce que les autres laissent de côté.
Scan automatique, cabinet classique, Cyberys : la différence se voit dans la preuve.
| Caractéristique | Scan automatique | Cabinet classique | Cyberys |
|---|---|---|---|
| Reconnaissance | DNS, ports | OSINT manuel | OSINT + graphe + entités |
| Relations | Aucune | Rapport statique | Graphe de relations |
| Validation | Signature CVE | Pentest manuel | Adversary emulation contrôlée |
| Preuves | Logs bruts | Captures non tracées | Preuves horodatées + journal |
| Remédiation | Liste de CVE | Recommandations | Procédures + retest |
| Décision | Bruit | PDF statique | Intelligence actionnable |
| OSINT & threat intel | Signatures seules | Veille manuelle | 350+ outils orchestrés par Protectys |
| Logs & cartographie | Logs bruts | Parfois | Syslog live 250+ hôtes + carte |
| IA & remédiation | Non | Humain seul | Plan de remédiation + priorisation |
| Intégrations & API | Non | Non | Nessus, ServiceNow, Jira/GLPI, Slack/Teams, Zabbix, n8n |
CVE WATCH
Le journal des vulnérabilités
Avis CERT-FR et CVE critiques, mis à jour quotidiennement depuis CERT-FR, CVE.org et NVD.
Chargement du flux…
THREAT INTELLIGENCE · EUROPE · US · ASIE
La menace ransomware, pays par pays
Dernières victimes et groupes actifs, mis à jour toutes les 24 h depuis ransomware.live. Sélection des pays les plus touchés en Europe, aux États-Unis et en Asie.
Pays suivis
—victimes France
—groupes suivis
—dernière victime
—mise à jour
Dernières victimes
Chargement du flux…
Groupes les plus actifs
ILS NOUS FONT CONFIANCE
Conçu pour les équipes qui veulent voir avant de subir.
PME, cabinets d'avocats, cliniques, collectivités, industrie : une même exigence — comprendre l'exposition et la corriger.
PME & TPECabinets d'avocatsCliniques & santéCollectivitésIndustrieConseil
350+outils OSINT & audit
266hôtes cartographiés en démo
100 %local-first
◇
Cabinet d'avocats
« Nous voulions savoir ce qui était exposé avant de payer un audit complet. » — Associé, Paris.
⌁
Clinique & santé
« Le rapport nous a donné un ordre de priorité clair, sans jargon. » — DSI, Lyon.
▣
Collectivité
« Nous avons enfin une vision du réseau et des preuves à présenter. » — Responsable SI, Nantes.
⇄
Transport & logistique
« Nos flux entre agences et transporteurs étaient une boîte noire. Cyberys a rendu l’exposition visible en une soirée. » — DSI, groupe logistique.
Retours d'expérience anonymisés · références et études de cas disponibles sur demande.
FAQ
Questions fréquentes
Cliquez sur une question pour dérouler la réponse.
Un pentest Black Box est-il légal ?Voir la réponse
Oui, avec une autorisation écrite du titulaire des actifs. Cyberys vérifie le mandat, le périmètre et les dates avant le premier paquet. Sans mandat, pas de test.
Voir les autres questions
Qu'est-ce qu'un pentest Black Box ?Voir la réponse
Un test d'intrusion en boîte noire : l'auditeur n'a aucune information interne au départ. Il découvre la surface d'attaque comme un attaquant externe, puis valide les expositions de façon contrôlée.
Est-ce que vous utilisez des implants (accès persistants) ou des payloads (charges utiles) ?Voir la réponse
Non. Cyberys ne déploie ni implant (accès persistant) ni payload (charge utile) persistant. Les tests sont non destructifs, avec kill-switch permanent et journal horodaté. L'objectif est la preuve, pas la compromission.
Que contient le rapport ?Voir la réponse
Une synthèse, la criticité CVSS, les preuves horodatées, les procédures de correction et une check-list de retest. Le rapport est relié au graphe d'investigation.
Combien de temps prend un audit ?Voir la réponse
Cela dépend du périmètre. Un audit externe ciblé se planifie en jours ; un Black Box complet sur plusieurs actifs se planifie en semaines. Le périmètre est validé avant le lancement.
Protectys remplace-t-il un SIEM ?Voir la réponse
Non. Protectys est un logiciel local de cartographie, de corrélation Syslog/Netflow et de preuve pour PME/TPE : il rend les logs visibles et exploitables rapidement. Pour de très gros volumes ou une corrélation industrielle, un SIEM spécialisé reste nécessaire.
Pourquoi demander la cible après paiement ?Voir la réponse
Le paiement Stripe laisse une empreinte nominative : il dissuade les demandes non autorisées. La cible est demandée après paiement pour éviter qu’un tiers fasse scanner le site d’autrui. Si la propriété ne peut pas être vérifiée, la prestation est annulée et remboursée.
Pouvez-vous vérifier si mes emails ont fuité ?Voir la réponse
Oui. L’Audit Express inclut la recherche de fuites connues sur le domaine et les emails que vous fournissez (direction, DSI, comptes critiques), via nos sources de threat intelligence. Les résultats sont qualifiés et intégrés au rapport avec les actions de correction. Les sources ne garantissent pas l’exhaustivité.
La maintenance est-elle incluse dans l’offre Protectys ?Voir la réponse
Oui. La première année de maintenance est incluse dans les 1 490 € : mises à jour de l’interface, correctifs et nouveaux modules. À partir de la 2e année, le renouvellement est facultatif à 149 €/an.
L’agent IA peut-il agir seul ?Voir la réponse
Protectys déclenche les audits planifiés, les alertes et les tickets autorisés, et propose les correctifs. Les actions sensibles et les changements restent validés par l’humain. Aucun exploit autonome, aucun C2.
Protectys est-il un SaaS ? Où sont mes données ?Voir la réponse
Non. Protectys Corporate est un logiciel local-first : chaque client déploie sa propre instance. Logs, coffre, preuves, journal et rapports restent sur son infrastructure. Cyberys ne centralise pas vos données. Seuls les connecteurs externes que vous activez (Threat Intelligence, IA) sortent du réseau.
Protectys peut-il m’alerter en cas de fuite ou d’exposition ?Voir la réponse
Oui. La veille intégrée à Protectys permet de surveiller en continu le domaine, les emails et les comptes critiques. Dès qu’une fuite, une exposition d’identifiants ou une mention sur le dark web est détectée, une alerte est créée et transmise (email, Slack, Teams, ticket). Vous pouvez aussi déclencher une recherche à tout moment depuis la console.
Protectys est-il un habillage d’outils open source ?Voir la réponse
Non. Protectys est un logiciel propriétaire mono-usage : un moteur, une mission — corréler, chronologiser, prouver, remédier. Les 350+ outils open source (Nmap, Nuclei, ZAP, toolkit OSINT) sont des connecteurs que Protectys orchestre — le cœur du réacteur reste Protectys.
L’agent IA peut-il fonctionner sans Internet ?Voir la réponse
Oui. Le cœur et l’agent IA s’exécutent sur votre infrastructure : LLM local (Ollama/vLLM), aucune requête sortante en mode local. Si vous le souhaitez, l’agent peut aussi être connecté à un LLM cloud/externe via Internet : ce mode est optionnel et s’active sur votre décision, selon votre politique de sécurité. En configuration air-gapped, le logiciel fonctionne sans aucune connexion Internet. Les modules OSINT et les flux CVE restent optionnels : ils nécessitent Internet ou des mises à jour importées.
Protectys fonctionne-t-il pour un petit parc de moins de 10 machines ?Voir la réponse
Oui. Protectys est prévu dès quelques postes — moins de 10 machines, un cabinet, une TPE — comme pour 50 à 250 machines en PME. Une seule licence à 1 490 €, sans prix à la machine ; le dimensionnement matériel s’adapte au volume de logs.
GLOSSAIRE Voir le glossaire — 20 termes techniques expliqués +
Les termes techniques, expliqués.
Tout le vocabulaire technique utilisé sur cette page, en clair et entre parenthèses.
SIEMSecurity Information and Event Management — gestion centralisée des journaux et alertes de sécurité.
SOCSecurity Operations Center — centre opérationnel de sécurité.
EDREndpoint Detection and Response — détection et réponse sur les postes et serveurs.
XDRExtended Detection and Response — détection et réponse étendue à plusieurs couches.
CVECommon Vulnerabilities and Exposures — identifiant public d’une vulnérabilité.
CVSSCommon Vulnerability Scoring System — score de gravité de 0 à 10.
OSINTOpen Source Intelligence — renseignement en sources ouvertes.
PTESPenetration Testing Execution Standard — standard d’exécution des tests d’intrusion.
OWASP WSTGWeb Security Testing Guide — guide de test de sécurité web.
NIST SP 800-115Guide de test et d’évaluation de la sécurité de l’information.
MPTCPMultipath TCP — extension TCP utilisant plusieurs chemins réseau.
UAFUse-After-Free — utilisation d’une mémoire déjà libérée.
RCERemote Code Execution — exécution de code à distance.
C2Command and Control — serveur de commande utilisé par un attaquant.
IOCIndicator of Compromise — indicateur de compromission.
MFAMulti-Factor Authentication — authentification multifacteur.
TLSTransport Layer Security — chiffrement des communications.
RGPDRèglement général sur la protection des données — cadre européen de protection des données.
NIS2Directive européenne sur la cybersécurité des infrastructures critiques.
ISO 27001Norme internationale de management de la sécurité de l’information.
CONTACT & RENDEZ-VOUS
Parlons de votre surface d'attaque
Écrivez-nous pour un audit, un partenariat ou une distribution. Réponse sous 48 h ouvrées.
EXPERTISE & TERRAIN
20 ans de cybersécurité et de terrain.
Cyberys est né de l'expérience de son fondateur, créateur du firewall/routeur VigiSecure (hardware + FreeBSD), déployé dans 33 entreprises et hôpitaux. Cette expérience terrain nourrit Cyberys.
Une approche terrain : audits, pentest, hardening, infrastructures critiques — pas seulement de la théorie.
Profil LinkedIn ↗20+ans d'expérience
33entreprises & hôpitaux sécurisés
100 %local-first